Безопасность в интернете: какие меры снижают риски
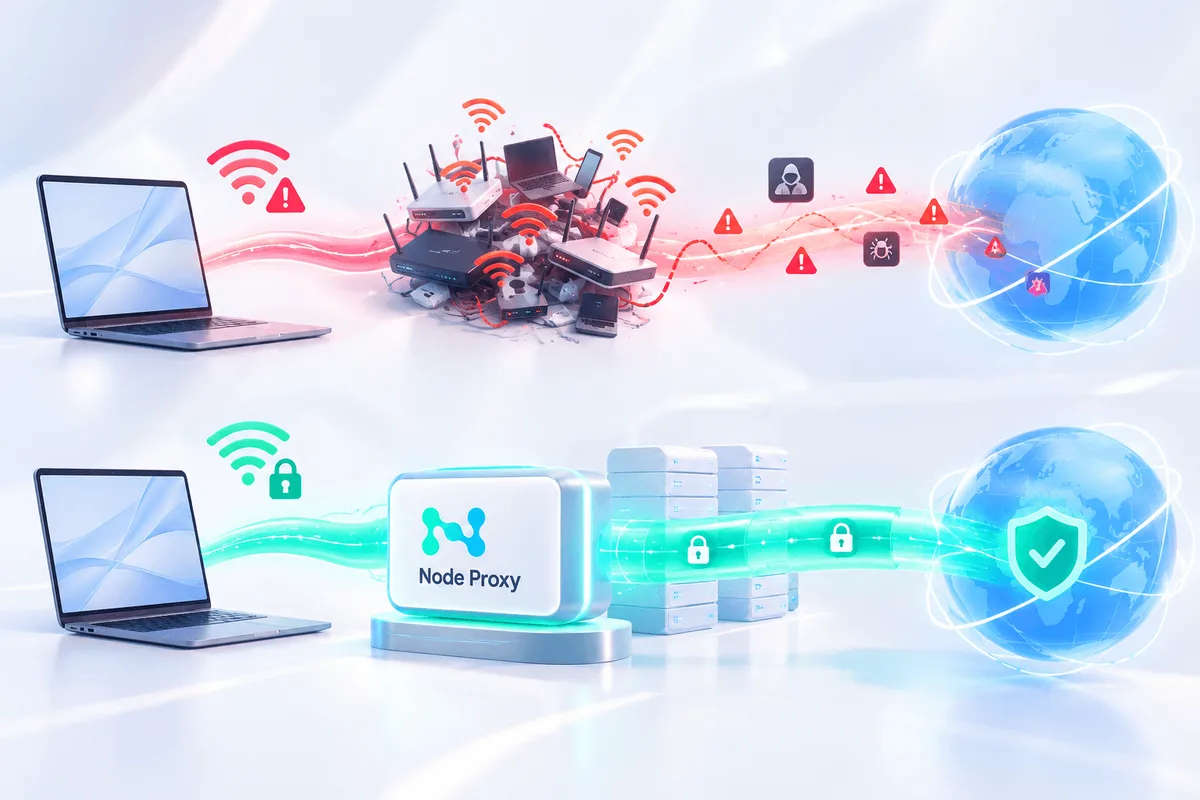
Интернет-угрозы редко связаны с одной грубой ошибкой. Чаще проблема возникает из-за цепочки мелких упущений: устаревшая система, повторно используемый пароль, отключенная двухфакторная защита, невнимательность к ссылкам и сервисам, через которые проходят данные. Поэтому базовая цифровая безопасность строится не на одной мере, а на наборе привычек, которые работают вместе.
Обновления — не формальность, а базовый уровень защиты
Первое, с чего начинается защита устройств, — своевременная установка обновлений операционной системы, браузера и приложений. Именно через устаревшее ПО часто используются уже известные уязвимости. Когда устройство не получает обновлений, оно постепенно выпадает из актуального контура защиты: не закрываются найденные ошибки, не улучшаются механизмы безопасности, не поддерживаются новые методы защиты аккаунтов и данных.
Практически это означает простое правило: обновления не стоит откладывать. Лучше включить автоматическую установку там, где это возможно, и периодически проверять, продолжает ли производитель поддерживать устройство. Старые модели могут оставаться рабочими, но с точки зрения безопасности их использование со временем становится все менее оправданным.
Пароль от почты требует отдельного подхода
Среди всех учетных записей особенно важно защитить электронную почту. Почтовый ящик часто становится центром управления остальными аккаунтами: через него восстанавливаются пароли, приходят коды подтверждения, уведомления от банков, маркетплейсов, социальных сетей и рабочих сервисов. Если злоумышленник получает доступ к почте, под угрозой оказываются сразу несколько цифровых точек.
Поэтому пароль от почты должен быть не просто сложным, а отдельным — не повторяться нигде больше. Повторное использование одного и того же пароля остается одной из самых частых причин компрометации аккаунтов. Достаточно утечки на одном малозначимом сайте, чтобы тот же пароль начали проверять на других сервисах.
Хороший пароль должен быть уникальным и устойчивым к угадыванию. Для практического использования удобен подход с длинной парольной фразой или комбинацией случайных слов. Он облегчает запоминание без потери стойкости. Но для действительно важных сервисов одного только пароля уже недостаточно.
Прокси для работы с данными
Резидентские IP помогают организовать стабильный сбор информации из веба.
Двухэтапная проверка заметно снижает риск взлома
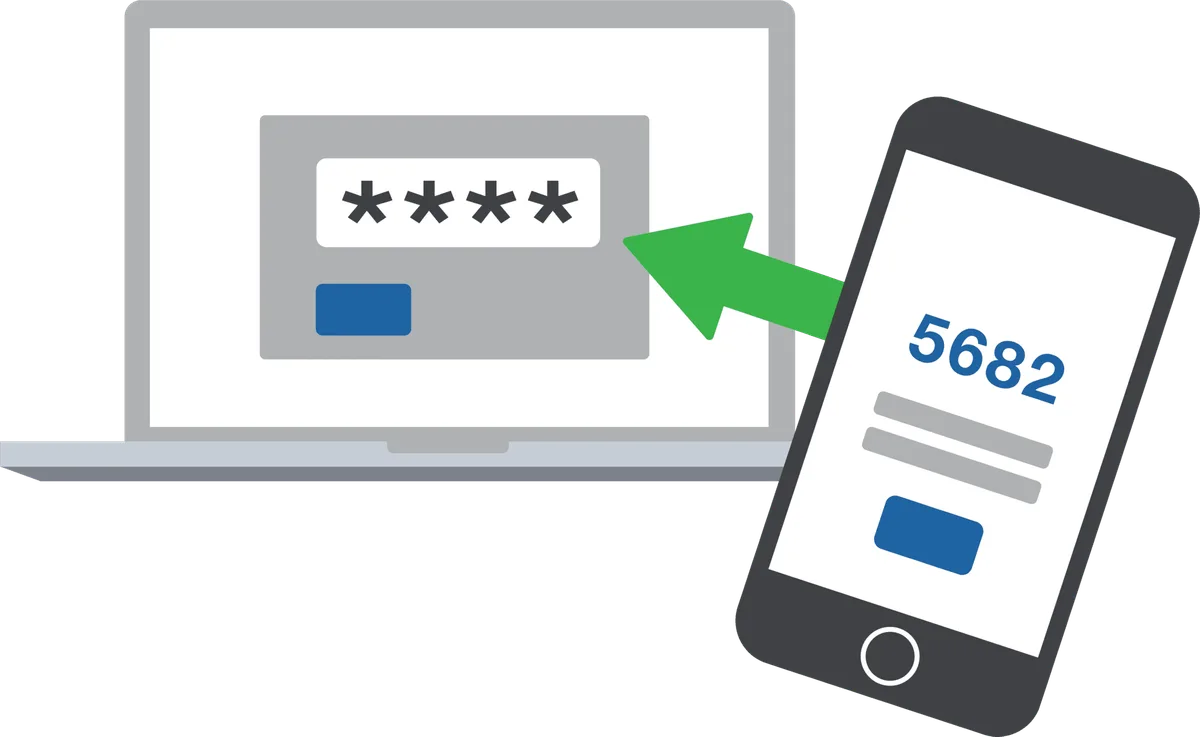
Дополнительный уровень защиты нужен даже тем аккаунтам, где уже установлен надежный пароль. Двухэтапная проверка, 2FA или MFA делает вход зависимым не только от знания пароля, но и от второго подтверждения: кода, приложения-аутентификатора, биометрии или другого способа верификации.
Смысл этой меры в том, что украденный пароль сам по себе перестает быть достаточным. Это особенно важно в ситуациях, когда пользователь ничего не нарушал, но его данные оказались в чужих руках из-за утечки на стороне сервиса или из-за фишинговой атаки. Для почты, банковских сервисов, социальных сетей и аккаунтов, связанных с оплатой, двухэтапную проверку стоит считать обязательной настройкой, а не дополнительной опцией.
Менеджер паролей решает проблему повторов и слабых комбинаций
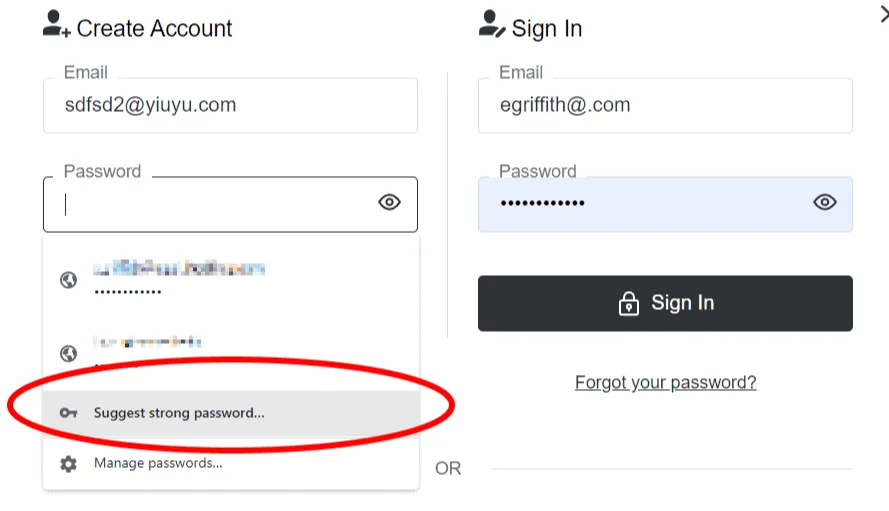
Требование использовать уникальные пароли для разных сервисов звучит разумно, но на практике быстро упирается в человеческую память. Именно поэтому менеджеры паролей стали одним из самых полезных инструментов базовой безопасности. Они позволяют хранить учетные данные в одном защищенном хранилище, автоматически подставлять их на нужных сайтах и создавать длинные уникальные комбинации без необходимости помнить каждую отдельно.
Дополнительное преимущество менеджера паролей в том, что он помогает не только хранить пароли, но и дисциплинирует сам подход к ним: снижает соблазн использовать один и тот же вариант в разных местах, упрощает смену скомпрометированных данных и часто предупреждает о слабых или повторяющихся комбинациях.
При этом важно помнить о главном условии: основной пароль к менеджеру должен быть надежным и запоминаемым. Именно он становится ключом ко всей системе.
Осторожность к письмам, ссылкам и вложениям
Даже хорошая техническая защита не отменяет человеческий фактор. Значительная часть инцидентов начинается с того, что пользователь открывает письмо, сообщение или страницу, которые выглядят привычно, но ведут на поддельный ресурс или содержат вредоносное вложение. Такие схемы строятся не на сложных технологиях, а на доверии, спешке и невнимательности.
Поэтому полезно придерживаться нескольких простых правил: не переходить по сомнительным ссылкам из писем и сообщений, не открывать вложения от неизвестных отправителей, не вводить данные для входа после перехода по случайной ссылке и внимательно проверять адрес сайта перед авторизацией. Если письмо побуждает срочно что-то подтвердить, оплатить или восстановить доступ, это уже повод отнестись к нему с повышенной осторожностью.
Автозаполнение через менеджер паролей здесь тоже помогает: корректно сохраненный пароль обычно подставляется только на настоящем сайте, а не на его имитации.
Личная информация в открытом доступе облегчает атаки
Слишком открытая публикация персональных данных повышает риск компрометации аккаунтов и социальной инженерии. Дата рождения, ответы на типовые контрольные вопросы, имена родственников, клички домашних животных и другие бытовые детали кажутся безобидными, но на практике могут использоваться для подбора учетных данных, восстановления доступа и составления правдоподобных мошеннических сценариев.
Поэтому стоит регулярно пересматривать настройки приватности в используемых сервисах и не размещать в открытом доступе информацию, которая может участвовать в проверке личности или использоваться как вспомогательный идентификатор.
Резервные копии нужны не только бизнесу
Безопасность — это не только защита от входа посторонних, но и готовность к потере данных. Фотографии, документы, рабочие файлы и другие важные материалы лучше регулярно копировать в отдельное хранилище. Это может быть внешний накопитель или облачный сервис. Главное — чтобы резервная копия не зависела полностью от одного устройства.
Такой подход снижает последствия сразу нескольких сценариев: поломки техники, неудачного обновления, заражения вредоносным ПО, случайного удаления файлов или блокировки доступа к устройству. Для действительно важных данных резервное копирование должно быть не разовым действием, а регулярной привычкой.
Безопасность сети и сервиса
Домашняя сеть должна быть защищена паролем, а при работе через публичные точки доступа не стоит передавать чувствительные данные без необходимости. Но не менее важно оценивать и сами сервисы, через которые проходит трафик или вводятся учетные данные.
Перед покупками и авторизацией стоит проверять, использует ли сайт защищенное соединение, корректно ли отображается адрес, есть ли базовые признаки надежной работы сервиса. Не лишним будет просмотреть и политику конфиденциальности: по ней можно понять, как ресурс обращается с пользовательскими данными и насколько прозрачно описывает свои процессы.
Отдельного внимания заслуживают бесплатные прокси-сервисы. На практике они часто оказываются самым слабым звеном во всей цепочке безопасности. Пользователь получает нестабильное соединение, непредсказуемое качество работы и отсутствие понятных гарантий по обработке трафика. Часть таких решений ведет журналирование, часть использует уже скомпрометированные или заблокированные IP-адреса, а некоторые сервисы могут создавать прямые риски для логинов, паролей и аккаунтов. В результате попытка решить локальную задачу быстро и без затрат оборачивается блокировками, потерей доступа или утечкой данных. Если сервис участвует в передаче чувствительной информации, к его выбору стоит относиться так же строго, как к выбору самого сайта или приложения.
Что действительно работает на практике
Базовая интернет-безопасность не требует сложной настройки, но требует последовательности. Надежный и отдельный пароль для почты, уникальные пароли для важных аккаунтов, включенная двухэтапная проверка, регулярные обновления, резервные копии, внимательность к ссылкам и осознанный выбор сервисов перекрывают значительную часть повседневых рисков.
Чтобы убрать риски утечки данных при использовании бесплатных прокси, следует пользоваться услугами проверенных платных провайдеров. Приобрести качественные резидентские и датацентровые прокси вы можете у нас на сайте node-proxy.com.