Прокси-файрвол: как работает защита на уровне приложений
 ·24 сентября 2026 г.·5 минут чтения
Прокси-файрвол — это межсетевой экран, который не просто пропускает или блокирует трафик по формальным признакам, а проверяет его содержимое на уровне приложений. Он работает как промежуточное звено между внутренней сетью и внешними ресурсами: принимает запрос, анализирует его, сверяет с политиками безопасности и только после этого передает дальше. Такой подход дает более высокий уровень контроля, чем классическая пакетная фильтрация, и помогает выявлять угрозы, которые обычный файрвол может пропустить.
Что представляет собой прокси-файрвол
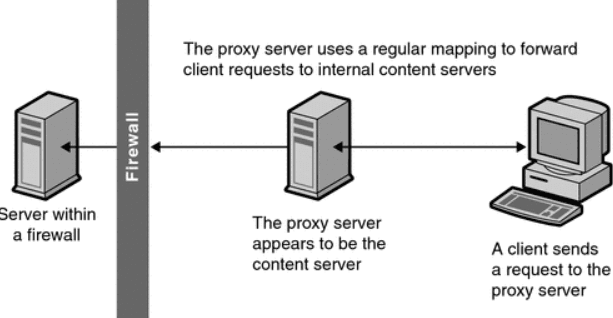
В традиционной схеме клиентская машина устанавливает соединение с внешним ресурсом напрямую, а файрвол лишь проверяет, допустим ли такой обмен по адресу, порту или состоянию сессии. Прокси-файрвол устроен иначе. Он принимает соединение на себя, выступает посредником и уже от своего имени взаимодействует с внешним сервером.
За счет этого он получает возможность анализировать не только сетевые параметры, но и сам прикладной трафик. Для организации это означает более точную проверку HTTP, FTP, SMTP, DNS и других протоколов, а также централизованное применение единых правил доступа и фильтрации.
По сути, прокси-файрвол — это шлюз прикладного уровня, через который проходит контролируемый обмен данными между внутренней сетью и внешней средой.
Как он работает
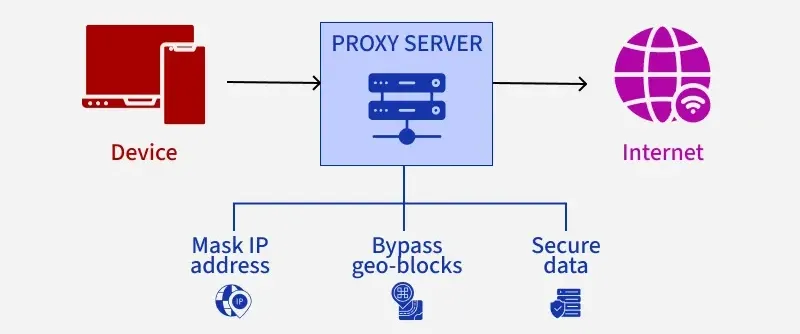
Работа прокси-файрвола строится по последовательной схеме. Пользовательский запрос сначала попадает не во внешний сервис, а на прокси-узел. После этого система выполняет несколько этапов проверки.
Сначала анализируется сам запрос: его структура, содержимое, соответствие разрешенным сценариям и корпоративным правилам. Если запрос не нарушает политику безопасности, прокси создает отдельное соединение с внешним сервером и передает данные дальше. Ответ от внешнего ресурса также возвращается не напрямую пользователю, а снова проходит через прокси, где может быть дополнительно проверен, отфильтрован или сохранен в кэше.
Такая архитектура дает важный эффект: внутренняя сеть не взаимодействует с внешними системами напрямую. Весь обмен проходит через контролируемую точку, где можно применять проверку содержимого, антивирусные механизмы, правила доступа и журналирование.
Датацентровые IPv4 и реальные резидентские IP
Два решения для разных сценариев подключения.
Какие задачи решает прокси-файрвол
Главная ценность прокси-файрвола состоит в том, что он совмещает защиту, контроль и управление трафиком в одной точке. На практике это позволяет решать сразу несколько задач.
Глубокая проверка трафика
В отличие от решений, которые ориентируются только на адреса, порты и состояние соединения, прокси-файрвол проверяет содержимое пакетов и прикладных сообщений. Это повышает шансы обнаружить вредоносный код, подозрительные вложения, нехарактерные команды и другие опасные элементы, скрытые внутри обычного на вид трафика.
Фильтрация по содержимому и правилам доступа
Прокси-файрвол позволяет блокировать обращения к нежелательным ресурсам, ограничивать загрузку определенных типов файлов, задавать отдельные политики для подразделений и применять единые требования для всей организации. Такой подход особенно полезен там, где важно стандартизировать доступ к внешним сервисам и снизить риск ошибок на стороне пользователей.
Централизованный контроль
Все запросы и ответы проходят через единую точку обработки. Это упрощает аудит, расследование инцидентов и контроль соблюдения внутренних правил. Администратор получает целостную картину сетевой активности, а не разрозненные данные из разных сегментов инфраструктуры.
Кэширование и снижение нагрузки
Многие прокси-файрволы поддерживают кэширование часто запрашиваемых страниц и файлов. Если один и тот же контент регулярно используется несколькими сотрудниками, система может выдавать его из локального кэша, а не запрашивать заново извне. Это уменьшает расход канала и ускоряет доступ к повторно используемым ресурсам.
Чем прокси-файрвол отличается от традиционного файрвола
Классический файрвол обычно работает быстрее и проще в развертывании, потому что его задачи ограничены базовой фильтрацией трафика. Он проверяет адреса, порты, направление соединения, состояние сессии и другие сетевые параметры. Этого достаточно для многих стандартных сценариев, где приоритетом остаются производительность и базовый контроль доступа.
Прокси-файрвол действует глубже. Он обрабатывает трафик на уровне приложений, самостоятельно устанавливает соединения, оценивает содержимое запросов и ответов, а также может применять дополнительные механизмы проверки. За счет этого он лучше подходит для инфраструктур, где важно не только разграничить доступ, но и анализировать сам передаваемый контент.
Разница между двумя подходами сводится к балансу между скоростью и глубиной контроля. Традиционный файрвол обычно выигрывает по производительности и простоте, а прокси-файрвол — по уровню проверки и гибкости применения политик безопасности.
Где такие решения применяются
Прокси-файрволы востребованы там, где трафик нужно не просто пропускать, а детально контролировать. Чаще всего это организации, работающие с чувствительными данными, распределенной инфраструктурой или строгими внутренними регламентами.
Например, юридическая компания может использовать прокси-файрвол для проверки загружаемых документов и централизованного контроля доступа к внешним ресурсам. Интернет-магазин — для фильтрации обращений к платежным и клиентским сервисам. Крупная компания с филиалами — для унификации правил доступа и безопасности во всех офисах. В исследовательских или корпоративных средах такие решения также применяются для разделения политик по отделам, типам приложений и категориям пользователей.
Преимущества прокси-файрвола
У такого подхода есть ряд сильных сторон, которые и делают его востребованным в сложных сетевых средах.
Во-первых, это более тщательная проверка трафика. Прокси-файрвол способен увидеть то, что не видно при обычной пакетной фильтрации, потому что анализирует прикладной уровень и проверяет не только параметры соединения, но и содержание обмена.
Во-вторых, он позволяет изолировать внутреннюю сеть от прямого взаимодействия с внешними системами. Это снижает риски и упрощает контроль за тем, как именно строится обмен данными.
В-третьих, прокси-файрвол дает возможность точнее настраивать правила безопасности. Можно разграничивать доступ по приложениям, категориям ресурсов, типам файлов, группам пользователей или подразделениям.
В-четвертых, централизованное журналирование облегчает аудит и расследование инцидентов. Когда вся активность проходит через одну контролируемую точку, проще восстановить цепочку событий и понять, где возникла проблема.
Наконец, при правильной настройке прокси-файрвол может не только усиливать защиту, но и оптимизировать работу сети за счет кэширования часто используемого контента.
Ограничения и недостатки
Несмотря на преимущества, прокси-файрвол нельзя считать универсальным решением без компромиссов. Глубокая проверка требует вычислительных ресурсов, поэтому при высокой нагрузке система может замедлить прохождение трафика.
Дополнительная сложность связана с архитектурой. Поскольку прокси выступает центральной точкой обработки, его отказ или неправильная настройка способны повлиять на работу значительной части сети. Кроме того, поддержка некоторых приложений и протоколов может требовать отдельных модулей, специализированной настройки или дополнительных исключений.
Есть и административный фактор. Такое решение сложнее внедрять, сопровождать и интегрировать с остальными средствами защиты. При слишком жестких политиках возможны ложные срабатывания, когда блокируется легитимный трафик. Это повышает нагрузку на администраторов и требует постоянной корректировки правил.
Стоимость прокси-файрвола обычно выше, чем у более простых схем фильтрации, поскольку для полноценной работы нужны производительное оборудование, настройка политик и регулярное сопровождение.
Что важно учитывать при внедрении
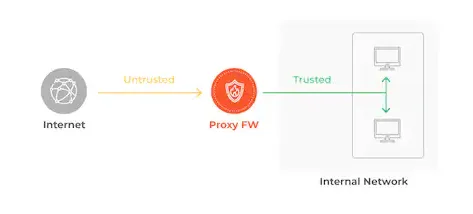
Эффективность прокси-файрвола зависит не только от самого решения, но и от того, насколько грамотно оно встроено в инфраструктуру. На этапе внедрения нужно заранее определить, какие протоколы и приложения будут проходить через прокси, где требуется полная проверка содержимого, а где важнее сохранить производительность.
Также необходимо продумать резервирование, чтобы центральная точка обработки не стала единичной точкой отказа. Не менее важна и настройка политик: чрезмерно строгие правила создают помехи для работы, а слишком мягкие снижают практическую ценность всей системы.
Во многих организациях прокси-файрвол не заменяет другие средства защиты, а дополняет их. В такой схеме он берет на себя контроль прикладного трафика, а остальные компоненты отвечают за сегментацию сети, обнаружение вторжений, защиту конечных устройств и мониторинг событий.
Итог
Прокси-файрвол — это инструмент глубокой фильтрации и контроля трафика на уровне приложений. Он принимает соединения на себя, проверяет запросы и ответы, применяет политики безопасности, ведет журналы и при необходимости кэширует часто используемые ресурсы. По сравнению с традиционными файрволами он требует больше ресурсов и более сложного администрирования, но взамен дает более детальный контроль и более высокий уровень проверки.
Такое решение особенно оправдано там, где стандартной фильтрации по IP-адресам и портам уже недостаточно. Если для организации критичны контроль содержимого, единые политики доступа и централизованное управление сетевым обменом, прокси-файрвол становится важной частью защитной архитектуры. Приобрести качественные резиденсткие и датацентровые прокси можно на нашем сайте.