Прозрачные прокси: принцип работы, сценарии применения, преимущества и ограничения
 ·17 сентября 2026 г.·6 минут чтения
Прозрачный прокси — это сетевой узел, который перехватывает и обрабатывает трафик между устройством пользователя и целевым ресурсом без ручной настройки на стороне клиента. Пользователь не меняет параметры браузера или операционной системы: вся логика внедряется на уровне сети и управляется администраторами. Именно поэтому такие прокси называют прозрачными — они работают в инфраструктуре незаметно для конечного устройства.
Эта технология широко применяется там, где нужен централизованный контроль трафика: в корпоративных сетях, учебных заведениях, публичных точках доступа, у операторов связи и в сервисных инфраструктурах. Прозрачный прокси позволяет фильтровать запросы, ускорять доступ к часто используемым ресурсам, собирать технические журналы и применять единые политики безопасности без развертывания настроек на каждом клиентском устройстве.
Что представляет собой прозрачный прокси
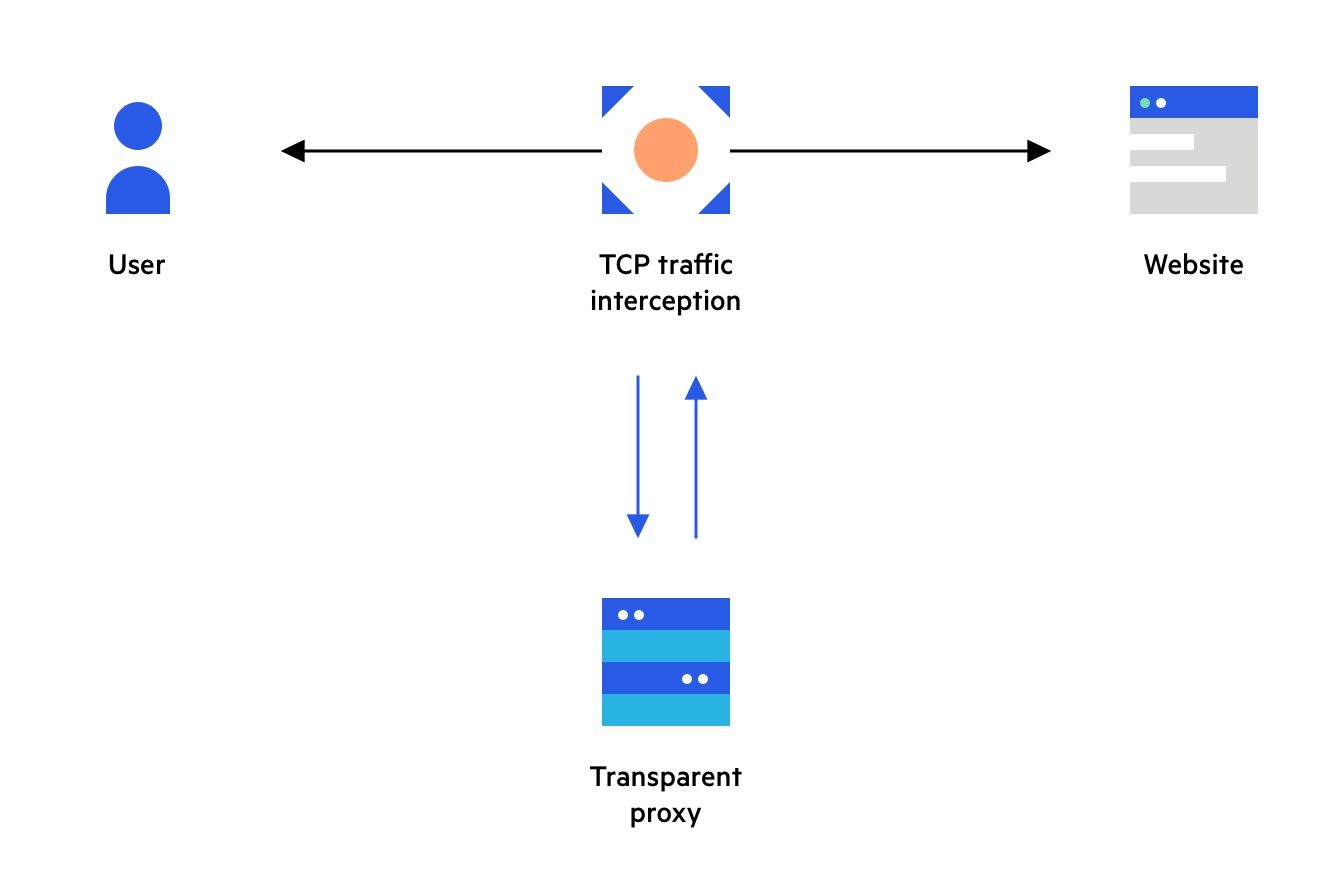
По сути, прозрачный прокси занимает промежуточное положение между пользователем и интернет-ресурсом. Когда устройство отправляет запрос, он сначала попадает на прокси-сервер, где может быть проверен, сопоставлен с правилами маршрутизации, отфильтрован, записан в журнал или обработан другими механизмами. После этого запрос либо передается дальше, либо отклоняется.
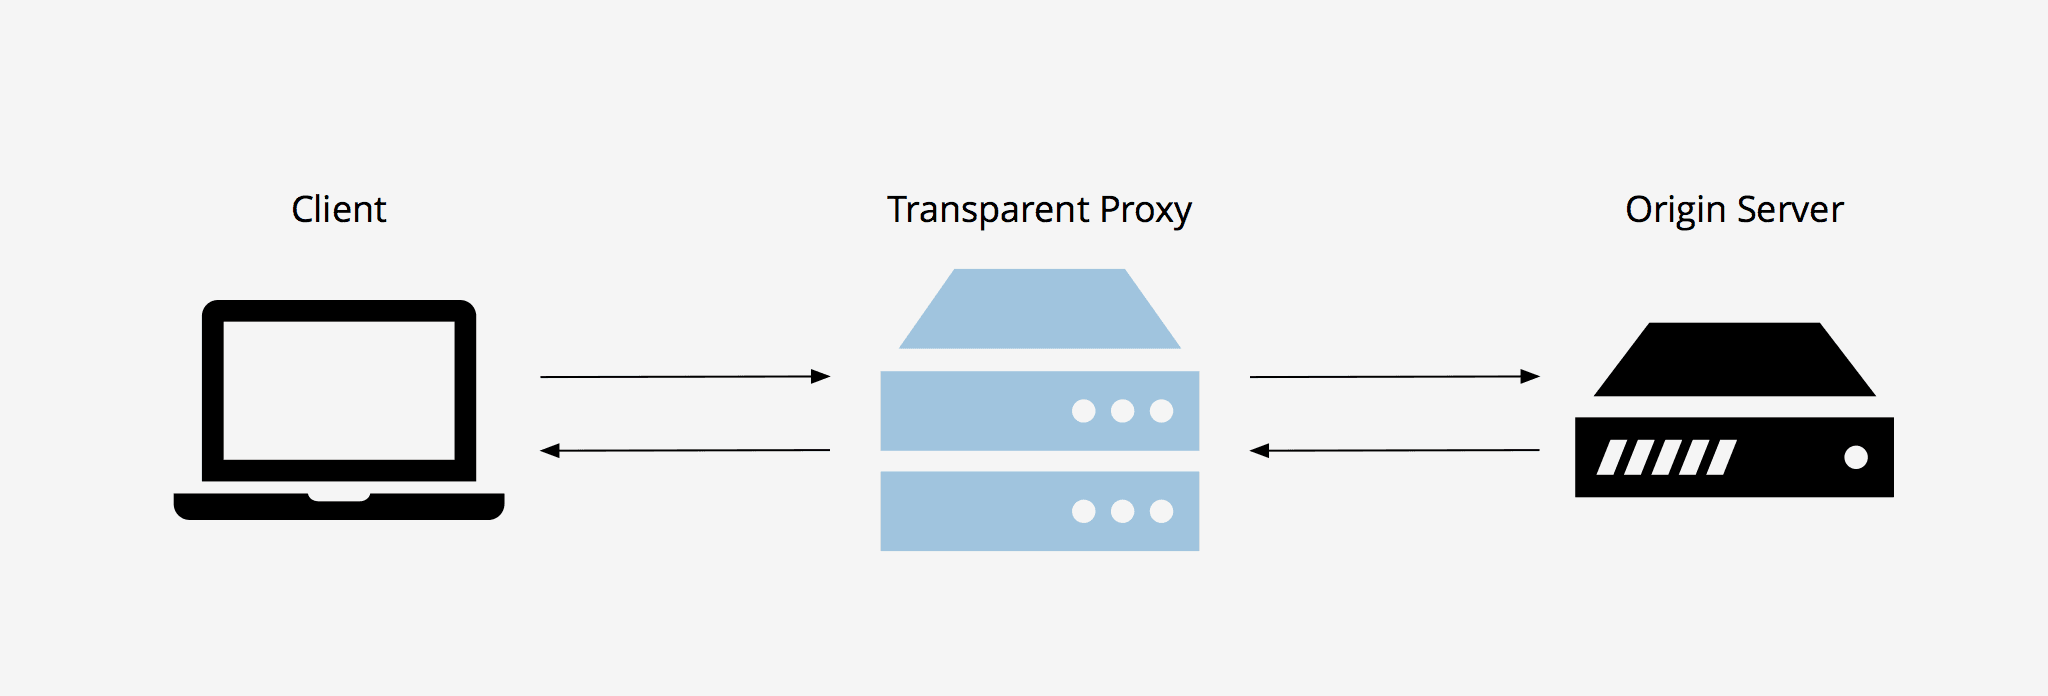
Ключевая особенность здесь в том, что вмешательство происходит без явной настройки со стороны пользователя. В отличие от обычных прокси-схем, где адрес сервера и порт задаются вручную или через скрипты автоконфигурации, прозрачный прокси встраивается в сетевую архитектуру и сам принимает трафик, проходящий через нее.
Во многих случаях такой прокси не подменяет сетевые параметры клиентского устройства и не меняет привычный порядок работы приложений. Для пользователя подключение выглядит обычным, хотя фактически трафик уже проходит через дополнительный уровень обработки.
Выбирайте свой IP
Резидентские и датацентровые прокси с гибким выбором региона подключения.
Как работает прозрачный прокси
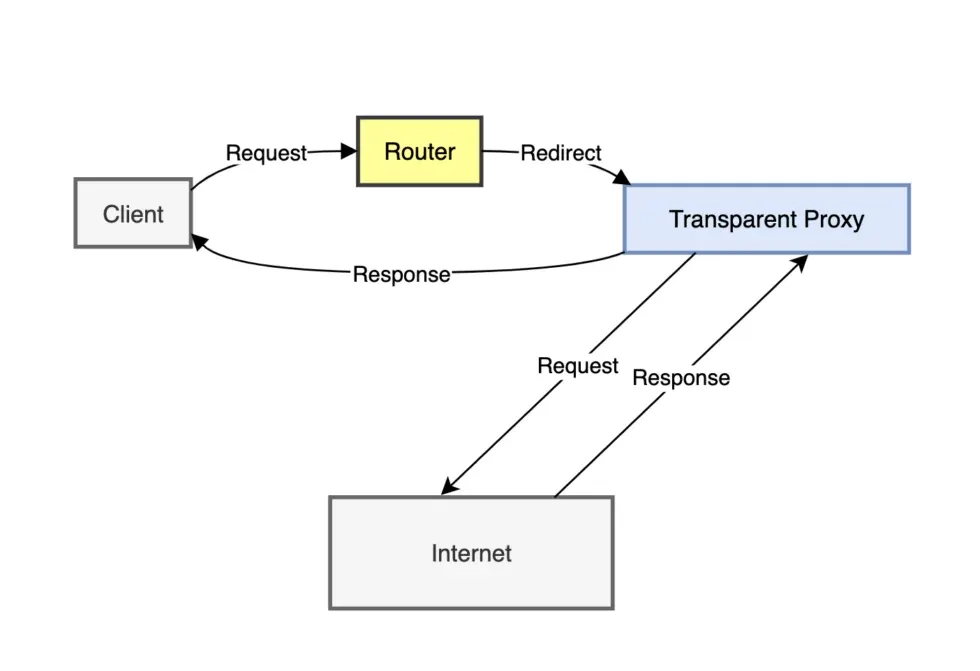
Механизм работы строится на сетевом перехвате трафика. Администратор настраивает инфраструктуру так, чтобы запросы автоматически перенаправлялись на прокси-сервер. После этого прокси начинает выполнять набор функций, заданных политиками организации.
Процесс выглядит так:
1. Пользователь обращается к сайту или интернет-сервису.
2. Сетевое оборудование или правила маршрутизации перенаправляют запрос на прозрачный прокси.
3. Прокси анализирует запрос в соответствии с заданными правилами.
4. Если запрос допустим, он пересылается на целевой сервер.
5. Ответ может быть выдан пользователю напрямую или через кэш, если нужные данные уже сохранены локально.
За счет этого один узел может стать точкой контроля для всего исходящего веб-трафика. На практике это упрощает администрирование сети, потому что политики применяются централизованно, а не на каждом устройстве отдельно.
Чем прозрачный прокси отличается от непрозрачного
Главное различие связано со способом внедрения и степенью участия клиента.
Прозрачный прокси:
• работает без ручной настройки на стороне пользователя;
• внедряется на уровне сети;
• обычно не скрывает исходные параметры клиентского подключения;
• используется как инструмент централизованного контроля и обработки трафика.
Непрозрачный прокси:
• требует настройки со стороны пользователя или через корпоративные конфигурации;
• явно участвует в маршрутизации запросов;
• чаще применяется как управляемый промежуточный узел с заданными параметрами подключения;
Иными словами, прозрачный прокси — это инфраструктурное решение, а непрозрачный — чаще клиентская или смешанная схема, в которой сам факт использования прокси учитывается на стороне устройства или приложения.
Где применяются прозрачные прокси
Фильтрация контента и контроль доступа
Это один из самых распространенных сценариев. Организация может ограничить доступ к определенным категориям сайтов, сервисов или доменов в соответствии с внутренними правилами. Например, школа способна блокировать развлекательные платформы в учебное время, а компания — ресурсы, не относящиеся к рабочим задачам или несущие повышенные риски.
Такой подход позволяет не только ограничивать нежелательный контент, но и снижать вероятность перехода на вредоносные страницы, если они попадают под правила фильтрации.
Шлюз аутентификации
Прозрачный прокси нередко используется как промежуточная точка проверки доступа. Пользователь пытается открыть сайт, но сначала получает страницу входа или форму подтверждения прав доступа. После успешной аутентификации прокси разрешает дальнейшее соединение.
Это типичный механизм для гостевых сетей, публичного Wi-Fi, корпоративных сегментов и других сред, где перед выходом в интернет требуется идентификация пользователя.
Кэширование и повышение производительности
Если множество пользователей запрашивают одни и те же ресурсы, прокси может сохранять их локально и повторно выдавать без обращения к исходному серверу. Это особенно полезно для часто посещаемых страниц, статических файлов, изображений, скриптов и других повторяющихся элементов.
Результат двойной: уменьшается нагрузка на внешний канал связи и ускоряется загрузка контента для пользователей. В сетях с высокой плотностью повторяющихся запросов это дает заметный эффект и по скорости, и по расходу пропускной способности.
Централизованный мониторинг трафика
Прозрачный прокси позволяет собирать технические журналы, отслеживать структуру трафика, анализировать частоту обращений к ресурсам и выявлять необычные паттерны. Для администраторов это удобный способ видеть общую картину сетевой активности и быстрее реагировать на отклонения.
Такой мониторинг полезен не только с точки зрения эксплуатации, но и для диагностики: по журналам проще находить ошибки маршрутизации, проблемы с доступом к отдельным ресурсам и перегруженные участки сети.
Защита сетевой инфраструктуры
Прокси может выступать в роли предварительного фильтра, отсекая подозрительные запросы до того, как они попадут на внутренние серверы или сервисы. Это помогает снижать нагрузку при аномальных всплесках трафика и служит дополнительным уровнем защиты в общей архитектуре безопасности.
Сам по себе прозрачный прокси не заменяет полноценные средства защиты, но может быть частью схемы, где используются правила обнаружения аномалий, ограничение частоты запросов и другие механизмы сетевого контроля.
Обработка корпоративной электронной почты
В некоторых инфраструктурах прозрачные прокси применяются на почтовых шлюзах. Они позволяют анализировать входящие и исходящие сообщения, проверять вложения и ссылки, отсекать подозрительную корреспонденцию, а также интегрироваться со средствами защиты почтового трафика.
В результате прокси становится частью общего контура фильтрации, где письма проверяются еще до того, как попадут в пользовательский почтовый ящик.
Как настраивается прозрачный прокси
Настройка выполняется не на клиентских устройствах, а на уровне сети и серверной инфраструктуры. Конкретная реализация зависит от используемого ПО, схемы маршрутизации и целей внедрения, но в общем случае процесс включает несколько этапов.
Сначала разворачивается прокси-сервер на базе подходящего программного обеспечения. Затем включается сетевое перенаправление трафика и настраиваются правила NAT, firewall или маршрутизатора, которые отправляют запросы на прокси. После этого задаются политики: какие ресурсы разрешены, что кэшируется, какие события записываются в журнал, какие типы трафика требуют дополнительной обработки.
Подробности и практические особенности работы прокси-сервера собрали в нашей статье «Прокси-сервер: что это такое, как он устроен и по каким критериям его выбирать».
Финальный этап — тестирование под нагрузкой и постоянный мониторинг. Для прозрачного прокси это особенно важно: ошибки конфигурации могут затронуть сразу весь сегмент сети, а не одного пользователя.
Преимущества прозрачных прокси
Централизованное управление
Администратор получает единую точку контроля для большого объема трафика. Это упрощает внедрение правил, их обновление и контроль соблюдения корпоративных политик.
Отсутствие ручной настройки на клиентах
Нет необходимости изменять параметры на каждом устройстве. Это особенно важно в крупных сетях, где ручная настройка сотен или тысяч клиентов была бы слишком затратной.
Ускорение доступа к часто используемым ресурсам
За счет кэширования прозрачный прокси может уменьшать задержки и разгружать внешний канал. В повторяющихся сценариях использования это дает реальный прирост производительности.
Снижение нагрузки на сеть
Локальная выдача кэшированных данных уменьшает количество одинаковых запросов к внешним серверам и помогает рациональнее использовать пропускную способность.
Поддержка политик безопасности
Прокси помогает отсеивать нежелательный или потенциально опасный трафик, а также делает сетевую активность более управляемой и наблюдаемой.
Ограничения и недостатки
Риски для конфиденциальности пользователей
Поскольку трафик проходит через управляемую точку контроля, возникает вопрос о прозрачности самой практики мониторинга, объеме журналирования и доступе к собранным данным. Если правила применения не определены четко, это создает организационные и правовые риски.
Возможное влияние на производительность при неправильной настройке
Если прокси перегружен, некорректно кэширует контент или использует неудачные правила перенаправления, он может замедлить работу сети вместо ее оптимизации.
Сложность корректного внедрения
Хотя на стороне клиента технология удобна, для администраторов она требует грамотной сетевой архитектуры, аккуратной настройки маршрутизации и постоянного контроля состояния системы.
Риск компрометации центрального узла
Если прокси-сервер защищен недостаточно хорошо, он становится критически важной точкой инфраструктуры. Проблемы на этом уровне способны затронуть большой объем данных и значительную часть сетевого трафика.
Ограничения по отдельным протоколам и сценариям
Не все типы трафика одинаково удобно обрабатываются через прозрачное проксирование. В некоторых случаях требуются дополнительные механизмы, исключения из правил или более сложная схема интеграции.
Как понять, что в сети используется прозрачный прокси
На практике наличие прозрачного прокси можно заподозрить по нескольким признакам. Один из самых распространенных — неожиданное перенаправление на страницу аутентификации при попытке открыть любой сайт. Такое поведение часто встречается в публичных сетях и гостевых сегментах.
Также на использование прокси могут указывать нестандартные HTTP-заголовки, особенности маршрута до внешних ресурсов или нетипичные ответы при попытке открыть несуществующий адрес. Еще один косвенный признак — различия между ожидаемым и фактическим поведением соединения, особенно если это повторяется только в одной конкретной сети.
Для точной диагностики обычно применяют сетевые инструменты анализа маршрута, заголовков ответа и конфигурации подключения.
Итог
Прозрачный прокси — это не пользовательский инструмент, а инфраструктурный механизм управления трафиком. Его основная ценность заключается в том, что он позволяет централизованно применять сетевые правила без ручной настройки клиентских устройств. За счет этого организации получают контроль над доступом к ресурсам, возможность кэшировать контент, собирать технические журналы и усиливать общую устойчивость сети.
При грамотной реализации прозрачные прокси помогают одновременно решать задачи производительности, администрирования и безопасности. Но их эффективность напрямую зависит от качества настройки, корректности политик и того, насколько ответственно организация относится к управлению трафиком и связанными с ним данными.